
 4 時間前
1

この記事の要点
- Ledger改ざん最大の被害者は詐欺師か|チェイナリシス報告
- 詐欺で集めた60BTC超が改ざんデバイス経由で全額流出
Ledger事件の最大被害者は詐欺師
ブロックチェーン分析企業Chainalysis(チェイナリシス)は2026年10月16日、ハードウェアウォレットLedger(レジャー)の改ざん事件で、最大級の被害者の1人がタスク詐欺の運営者だったと明らかにしました。
この人物は60 BTC(480万ドル/7.6億円相当)以上を盗まれており、失われた資金は自身がタスク詐欺で被害者からだまし取ったものとされています。
チェイナリシスの分析では、詐欺収益が3つのLedgerアドレスに移されたあと、10月9日に窃盗グループによってすべて引き出され、同一ウォレットへ送金されたことが確認されています。
One of the biggest victims of the Ledger theft was a scammer themselves. They lost more than 60BTC, about $4.8M. The funds were from a task scam. In this task scam, people were paid to fake sales and reviews of real items. Then a "negative balance" appeared, and they were told to add their own money in order to get paid. On Sep 22, the person behind the scam moved the proceeds into three separate Ledger addresses. On Oct 9, thieves emptied all three. One transfer each, into the same wallet. The wallet is reported as stolen funds.
— Chainalysis (@chainalysis) October 15, 2026Ledgerの窃盗事件では、詐欺を行っていた人物も被害に遭い、60 BTC以上を盗まれていたことが分かりました。この資金は、タスク詐欺で得たものでした。
タスク詐欺は、実在する商品の販売やレビューを偽装する仕事を持ちかけ、報酬を支払うと見せかける手口です。作業を進めるとアカウントに「マイナス残高」が表示され、報酬を受け取るには自分のお金を追加で入金するよう求められます。(後略)
資金流出の背景には正規デバイスへの組織的な改ざんがあり、Ledgerは同月15日の公式声明で、不正な部品を組み込んだ製品が東南アジアのリセラー経由で再流通していたと説明しました。
Ledger不正改造、欧州でも発見
騙し取った60 BTC超が別の犯罪者に流出
偽レビュー詐欺で資金を3アドレスに分散
チェイナリシスが報告したタスク詐欺では、実在する商品の偽レビューや偽の売買を行う作業を報酬付きで依頼し、参加者を勧誘していました。
作業を進めた参加者には途中で「マイナス残高」が表示され、報酬を受け取るためには自己資金を追加で入金する必要があると告げられ、資金をだまし取られる仕組みになっていたといいます。
詐欺の運営者は、この手口でだまし取った資金を9月22日に3つの別々のLedgerアドレスへ移していました。
3アドレスから一斉に全額引き出し
10月9日には、詐欺の運営者が資金を移していた3つのLedgerアドレスから、それぞれ1回の送金で全額が引き出され、同一のウォレットへ集められました。
チェイナリシスによると、送金先は盗難資金として報告されているウォレットで、60BTC超の詐欺収益が窃盗グループに奪われた経緯が判明しています。
Ledgerも事件の調査に着手しており、10月10日には被害者のデバイスから不正なハードウェアインプラントが確認されたと公表しました。
正規品を開封・改造、リセラーで再販売
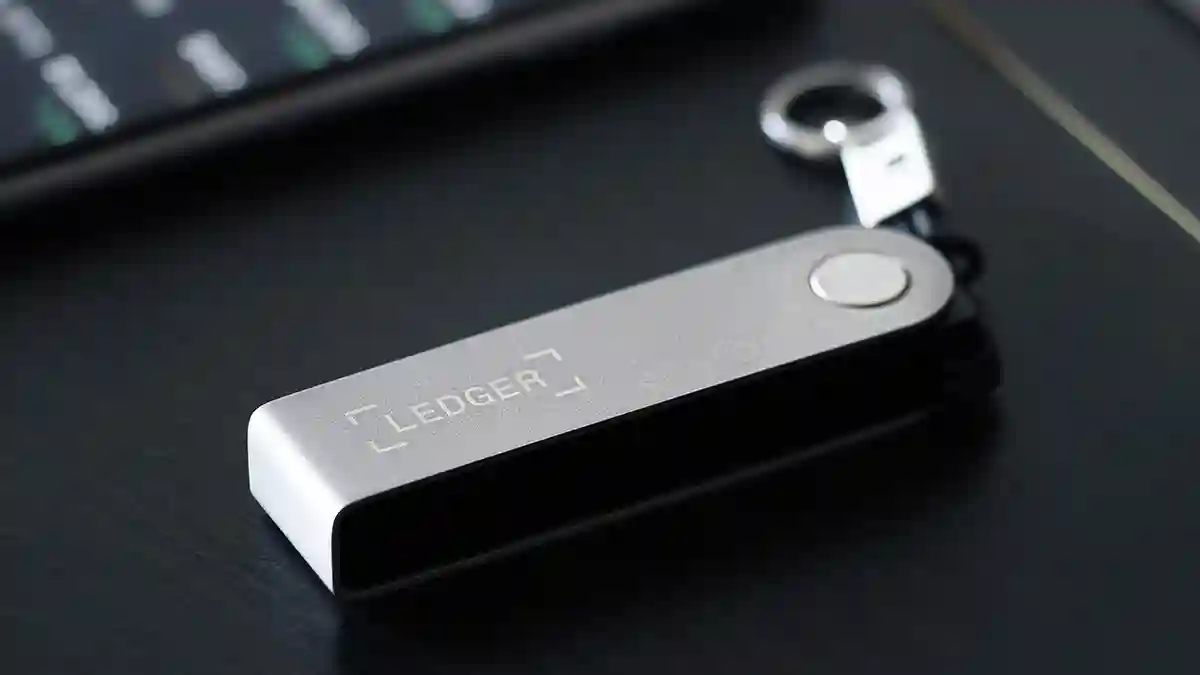
Ledgerの公式声明によると、犯罪グループは正規デバイスを購入して開封し、初期設定時のリカバリーフレーズを記録する隠し部品を組み込んでいました。
改造された製品は東南アジアのリセラーを通じて再び市場に流通し、購入者の初期設定時にリカバリーフレーズを盗み取る仕組みが設けられていました。
犯罪グループは盗んだ情報を収集するサーバーや資金の抜き取り、マネーロンダリングに使う技術基盤も構築しており、Ledgerによると数百万ドルを投じて数カ月にわたり攻撃を準備していたといいます。
こうした組織的な攻撃はデバイスがLedgerの管理を離れたあとの流通段階で行われており、同社はチップやOS、サーバーに欠陥や侵害はなかったと強調しています。
5チェーン311件に被害
改ざん検知の新端末「Atom」を発表
Ledgerは今回の改ざん事件を受けて過去最大規模の社内調査を実施し、セキュリティ研究部門Ledger Donjonが不正な部品の仕組みを特定したと報告しています。
同社は法執行機関やセキュリティ集団「SEAL_911」と協力して盗難資金の追跡と攻撃インフラの解体を進めるとともに、販売店の管理体制を見直し、製品レベルの追加対策にも取り組む方針を示しました。
製品の安全性をめぐっては、10月15日にセキュアスクリーンと専用のセキュリティチップを備えた新端末「Ledger Atom」も発表し、2027年夏の出荷を予定しています。
Ledgerは改ざん事件の調査で得られた技術的な知見を他のハードウェアウォレットメーカーとも共有する考えを示しており、流通経路と製品双方の安全性を高める方針です。
関連の注目記事はこちら

Source:Chainalysis X投稿 / Ledger公式ブログ
サムネイル:Shutterstockのライセンス許諾により使用


 English (US) ·
 Japanese (JP) ·